[CLIP] Hacker đột nhập ổ lừa đảo Ấn Độ, lộ mặt kẻ cầm đầu
Đột nhập tận gốc: Hacker phanh phui cả ổ lừa đảo tại Ấn Độ
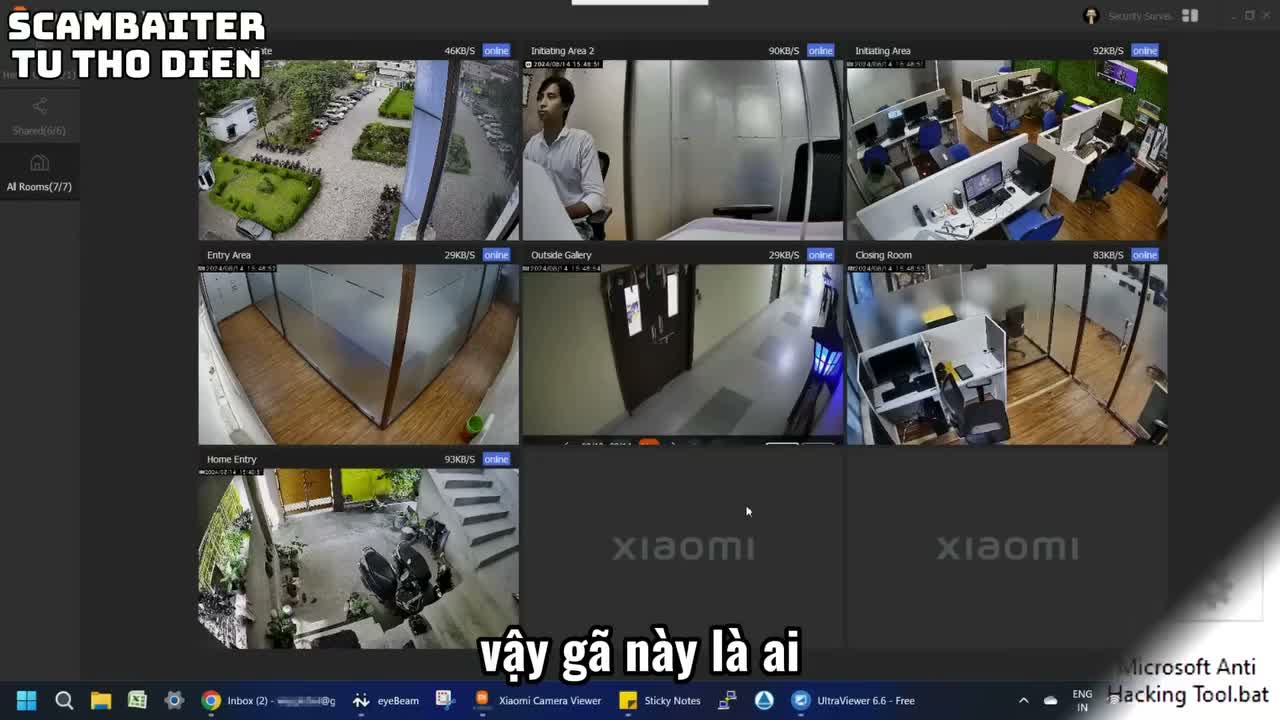
Một đoạn clip đang gây xôn xao mạng xã hội ghi lại cảnh một hacker (thường được biết đến với biệt danh "scambaiter") đột nhập trực tiếp vào hệ thống máy tính của một nhóm chuyên lừa đảo qua điện thoại tại Ấn Độ. Sự việc diễn ra khi nhóm này đang hoạt động bình thường, không hề hay biết mọi thao tác của mình đã bị theo dõi từ xa. Từ camera an ninh nội bộ cho đến hộp thư điện tử, tất cả đều lọt vào tầm kiểm soát của hacker. Điều khiến người xem tò mò nhất: danh tính thật của kẻ cầm đầu đường dây này là ai?
Từng bước lật tẩy đường dây
Theo nội dung clip, hacker này đã tìm cách truy cập từ xa vào máy tính của các nhân viên trong nhóm lừa đảo, sau đó lần theo dấu vết để xác định địa chỉ IP, email cá nhân và cả tài liệu nội bộ được lưu trên Google Drive. Nhờ vậy, danh tính của kẻ đứng đầu dần được hé lộ thông qua chính hộp thư công việc của hắn.
Không dừng lại ở đó, hacker còn truy cập được vào hệ thống camera an ninh đặt ngay trong văn phòng của nhóm lừa đảo. Qua đó, người xem có thể thấy rõ hình ảnh hàng chục nhân viên ngồi thành hàng dài, mỗi người một máy tính, ngày ngày thực hiện các cuộc gọi lừa đảo nhắm vào nạn nhân ở nhiều quốc gia. Vỏ bọc bên ngoài của văn phòng này được dựng lên như một công ty chuyên về lắp ráp phần cứng máy tính.
Đáng chú ý, trong lúc bị theo dõi, các nhân viên tại đây vẫn vô tư làm việc, trò chuyện, thậm chí không hề nghi ngờ rằng mọi hành động của mình đang bị ghi lại và công khai.
Kẻ cầm đầu phản ứng ra sao khi bị lộ?
Tình huống trở nên căng thẳng hơn khi kẻ cầm đầu phát hiện ra manh mối bất thường. Ngay khi vừa trở về nhà, người này lập tức đăng nhập trở lại hệ thống để kiểm tra. Không lâu sau, cả nhóm vội vã đóng cửa văn phòng, đồng loạt xóa email nhằm phi tang chứng cứ. Tuy nhiên, phần lớn dữ liệu quan trọng đã được hacker sao lưu lại từ trước, khiến nỗ lực xóa dấu vết gần như vô nghĩa.
Nhân vật và địa điểm
Văn phòng lừa đảo được xác định nằm tại một khu vực ở Ấn Độ, hoạt động dưới danh nghĩa một công ty phần cứng máy tính để che mắt cơ quan chức năng và người ngoài. Danh tính cụ thể của kẻ cầm đầu hiện chưa được công bố rộng rãi, nhưng theo clip, thông tin này đã nằm trong tay của hacker thông qua các email trao đổi công việc.
Dư luận nói gì?
Đoạn clip sau khi lan truyền đã nhận được sự quan tâm lớn từ cộng đồng mạng. Nhiều người bày tỏ sự hả hê khi chứng kiến cảnh những kẻ chuyên đi lừa đảo người khác giờ đây bị theo dõi ngược lại, không khác gì "gậy ông đập lưng ông". Không ít bình luận cho rằng đây là lời cảnh tỉnh cho các đường dây lừa đảo tương tự, khi công nghệ giờ đây có thể trở thành con dao hai lưỡi. Cũng có ý kiến thắc mắc liệu những bằng chứng thu thập được có được chuyển tới cơ quan chức năng để xử lý hay không.
Cập nhật mới nhất
Đến thời điểm hiện tại, chưa có thông tin chính thức về việc cơ quan chức năng Ấn Độ vào cuộc xử lý đường dây lừa đảo nói trên. Nhiều khả năng nhóm scambaiter sẽ tiếp tục công khai thêm bằng chứng trong thời gian tới. Bạn đọc quan tâm hãy tiếp tục theo dõi để cập nhật diễn biến mới nhất của vụ việc.
Nguồn: HÓNG HỚT CHANNEL (Telegram) | Cập nhật: 02/09/2026 16:45

Nhận xét
Đăng nhận xét